PHOTO
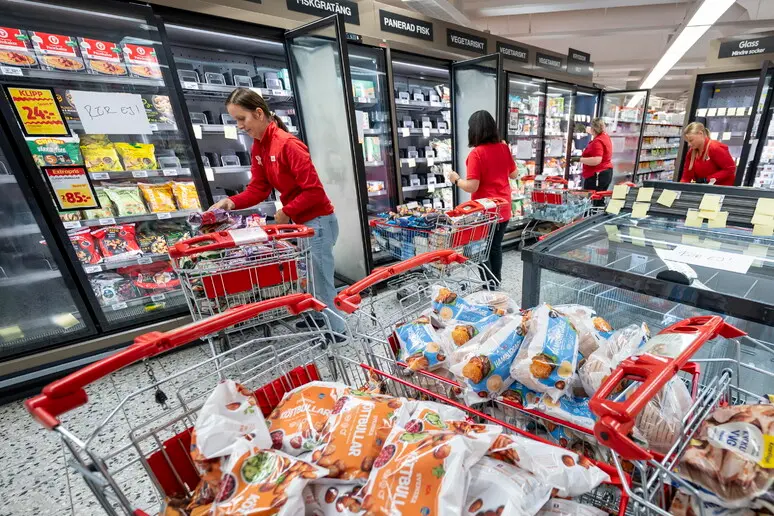
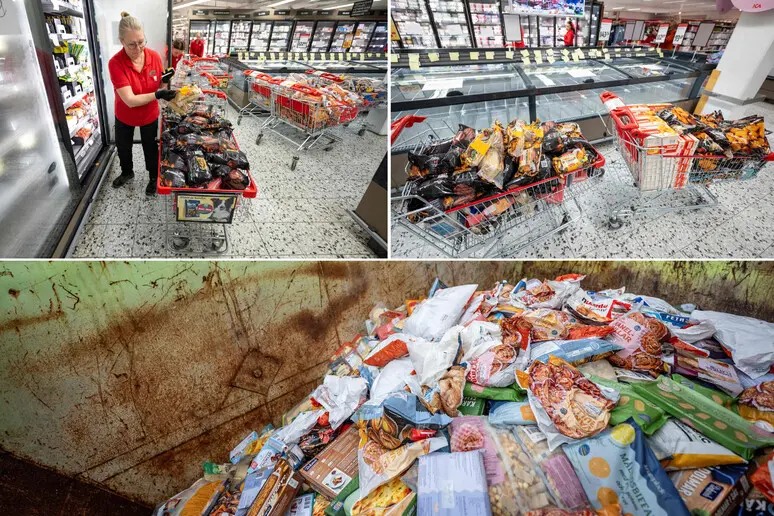
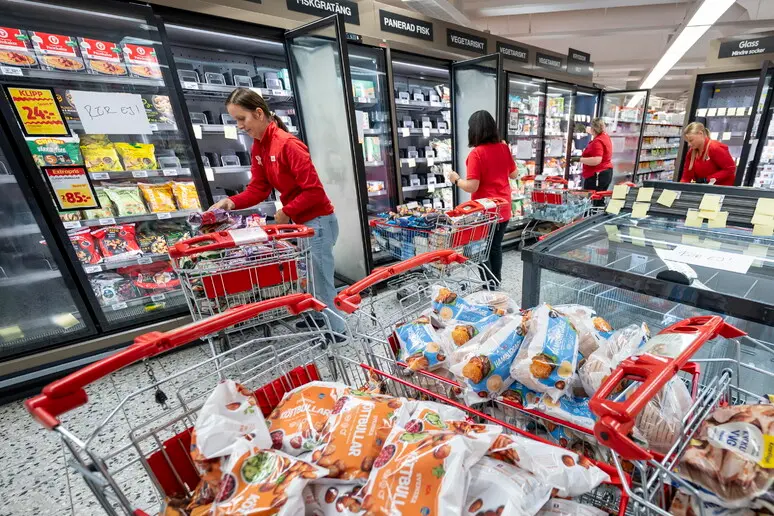
Alle quattro del mattino di lunedì, mentre Catania dormiva, i congelatori di alcuni supermercati Coop hanno cominciato a scaldarsi. Nessuno li ha spenti con un interruttore né manomessi con un cacciavite: qualcuno, da lontano, ha impartito un ordine al software che li governa, e il freddo ha obbedito al contrario. A Palermo è partito lo sbrinamento. Per i gestori non è rimasto che buttare molti chili di surgelati, un danno che Giuseppe Spadaro, direttore generale del gruppo Radenza che gestisce le Coop siciliane, ha stimato in diverse migliaia di euro.
È così che l’Italia è entrata in una storia che l’Europa leggeva da tre settimane. Sono stati colpiti almeno una decina di supermercati tra Palermo, Catania, Ragusa e Trapani: oltre alle Coop, alcuni punti vendita della catena Decò, quelli, ha precisato il presidente Giovanni Arena, dati in gestione a terzi. In Toscana una società che si occupa di mense ha segnalato un attacco all’Agenzia per la cybersicurezza nazionale, l’Acn, che ne ha poi individuato un altro ai danni di un’azienda emiliano-romagnola produttrice di surgelati.
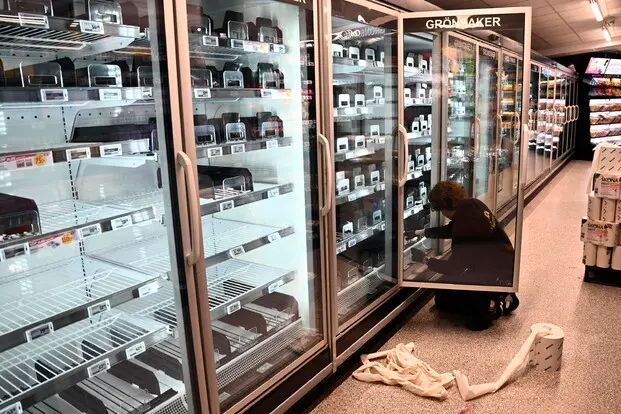
Una notte, otto paesi
Non è stata una vicenda italiana. Nelle stesse ore decine di supermercati in otto paesi hanno segnalato impianti di refrigerazione impazziti: oltre all’Italia, Belgio, Lussemburgo, Irlanda, Paesi Bassi, Estonia, Finlandia e Svezia. In Svezia sono state toccate le catene Coop, ICA e Axfood; in Belgio hanno parlato di attacco Carrefour e Ikea, e Delhaize ha confermato il coinvolgimento di circa quaranta negozi; in Irlanda SuperValu ha tolto il fresco e il surgelato da tredici punti vendita. In alcuni casi i termostati sono stati portati a cinquanta gradi, e il cibo ha fatto il resto.
Il precedente francese e il software danese
Non era la prima volta. Tra l’11 e il 12 ottobre, in Francia, il copione era stato identico: quasi cento negozi Coopérative U e almeno trecento tra Intermarché e Netto avevano visto frigoriferi e congelatori spinti fino a cinquanta gradi, con lo sbrinamento attivato. La procura di Parigi ha parlato di alcuni princìpi di incendio e ha aperto un’indagine. I danni, secondo una fonte di settore citata da BFMTV, ammontano a milioni di euro: in un Intermarché dell’Alsazia sono andati perduti surgelati per cinquantamila euro, in un E.Leclerc del nord-est duecentoventimila tra fresco e surgelato.
Il bersaglio, allora come adesso, sembra essere un software della società danese Danfoss, con cui molte catene gestiscono a distanza la refrigerazione dei punti vendita. La falla non era un segreto: ad agosto gli sviluppatori avevano chiesto ai clienti di aggiornarlo. Danfoss ha sostenuto, parlando con Le Monde, che la maggior parte degli impianti colpiti fosse ormai obsoleta e non ricevesse più aggiornamenti. Lunedì, in Estonia, l’amministratore delegato dell’azienda di refrigerazione Kitman Coldtech ha detto che i negozi di una delle grandi catene per cui lavora sono stati attaccati attraverso lo stesso programma.
In Italia le principali catene della grande distribuzione fanno sapere di non usare prodotti Danfoss, il che non basta a rassicurare: potrebbero servirsi di tecnologie simili, con le stesse debolezze. Spadaro ha spiegato al Corriere della Sera che la sua azienda è riuscita a individuare i sistemi colpiti e a disattivarli. «Gli hacker hanno trovato alcuni nostri dispositivi vulnerabili», ha detto, e ora si cerca di capire perché non fossero sicuri, forse per un difetto di cui nessuno era a conoscenza. La sicurezza di un frigorifero, insomma, non finisce alla porta del negozio: dipende da chi lo costruisce, da chi lo installa, da chi scrive il programma che lo comanda, da chi lo ripara. Basta un anello debole, e la catena del freddo diventa catena di rischio. L’amministratore di Sabcobel, che produce impianti usati da Delhaize, ha ricordato che a volte non bastano gli aggiornamenti: serve la manutenzione fisica delle macchine.
Chi c’è dietro: quello che non sappiamo
Su questo le risposte, per ora, sono poche. La polizia postale e l’Acn cercano di capire da dove siano partiti gli attacchi e se quelli italiani siano collegati agli altri; in Belgio la procura federale ha aperto un’indagine. Nessuno ha rivendicato. Christophe Hansen, commissario europeo all’Agricoltura, ha parlato di un tentativo deliberato di interrompere l’approvvigionamento alimentare dell’Unione e di «minare la fiducia dei consumatori». Oggi a Palazzo Chigi il sottosegretario Alfredo Mantovano ha convocato un vertice con i vertici dell’Acn e dell’intelligence, seguito da una riunione tecnica con i dirigenti della grande distribuzione; nel pomeriggio il Copasir si confronterà con Bruno Valensise, direttore dell’Aisi, e domani sarà sentito Andrea Quacivi, che guida l’Acn.
Il sospetto è che si tratti di un nuovo capitolo degli «attacchi ibridi», azioni di guerra non esplicite che di solito vengono attribuite alla Russia. Ma la cautela è d’obbligo: per ora certezze non ce ne sono.
La guerra che non si dichiara
Chi però ha già letto su queste pagine la storia di Lipsia riconosce il disegno. Tra il 4 e il 5 agosto un drone si è scontrato con l’ala di un cargo in atterraggio nello scalo sassone, snodo logistico usato anche dalla NATO, ed è rimbalzato a terra senza esplodere: un difetto di innesco, probabilmente, ha evitato la strage. Il primo settembre il ministro dell’Interno tedesco Alexander Dobrindt ha pronunciato la parola che per settimane si era evitata, Russia, aggiungendo subito che la Germania non è in guerra.
Da allora è cambiata soltanto la scala. Le intrusioni di droni nei quindici principali aeroporti tedeschi sono state 166 nella prima metà del 2026, contro 101 nello stesso periodo del 2025; solo Francoforte e Monaco, ha notato Le Monde dopo Lipsia, hanno difese adeguate. E il vocabolario comincia a stare stretto: alcuni esperti ritengono che la parola «ibrido» finisca per minimizzare, perché questi attacchi vengono percepiti come provocazioni dimostrative mentre hanno effetti concreti. Dobrindt li ha definiti una «realtà costante».
È una guerra che sceglie con cura i bersagli e li avvicina, passo dopo passo, alle nostre vite: prima i pacchi incendiari, i droni sulle basi; poi gli aeroporti; oggi i banchi frigo di un supermercato di Ragusa. Costa poco, non chiede un soldato, non porta bandiera: un drone non ha nazionalità, un cavo reciso non lascia impronte, un software violato da un computer lontano ancora meno. E davanti all’accusa, come già dopo Lipsia, Mosca ha l’abitudine di rispondere negando e minacciando insieme.
Il freddo e la fiducia
Per quanto se ne sa finora, non si contano vittime, ma “soltanto” cibo gettato. Sarebbe tuttavia un errore archiviare la vicenda come un danno commerciale, un conto da presentare all’assicurazione. Il cibo è l’infrastruttura più intima che abbiamo: quella che non vediamo finché non manca, quella su cui si regge, senza che ce ne accorgiamo, la fiducia quotidiana di una società. Hansen ha scelto bene le parole. Colpire il frigorifero di un supermercato significa dire a ciascuno di noi che nemmeno la dispensa è più al riparo; che la guerra, quando non può entrare dalla porta, entra dalla cucina.
Finora, in Europa, ci siamo raccontati di non essere in guerra: lo ripetono i ministri, come una formula. Ma una formula, per reggere, ha bisogno che i fatti non la smentiscano. Nei prossimi giorni, tra un vertice romano e un’audizione in Parlamento, sapremo forse chi ha alzato quella temperatura. I frigoriferi si riparano e il cibo si ricompra. La fiducia è molto più lenta da rimettere al freddo.