PHOTO
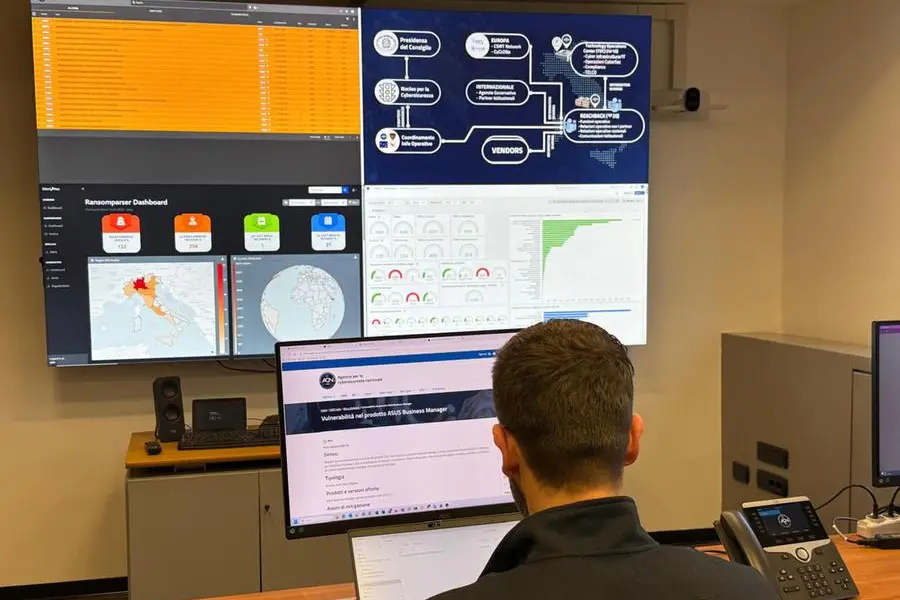
L'Agenzia per la cybersicurezza nazionale
Viviamo in un mondo in cui l’automobile si apre con il telecomando, il condizionatore si programma a distanza via app, il frigorifero ha una scheda madre. Anche gli strumenti che abbiamo imparato ad usare nel mondo analogico, oggi passano per il digitale. Per non parlare delle strutture complesse, dall’approvvigionamento della grande distribuzioni ai software che regolano stazioni ferroviarie e ospedali.
Questo significa che un attacco informatico può colpire ogni aspetto delle nostre vite.
Abbiamo chiesto a Giovanni Ziccardi, professore di Informatica giuridica alla Statale di Milano, tra i più esperti di cybersicurezza, diritto delle tecnologie, criminalità informatica e investigazioni digitali, che cosa rischiamo e come ci si difende.
Professore, il nostro mondo globale, tutto interconnesso e iperconnesso, è un gigante dai piedi d’argilla?
«Sta aumentando la fragilità delle nostre strutture, dovuta a più fattori primo tra tutti il fatto che abbiamo avuto una tecnologia a evoluzione rapidissima: dopo essere rimasta nei laboratori dagli anni Cinquanta del secolo scorso l’Intelligenza artificiale nel dicembre del 2022 ha fatto la sua comparsa negli smartphone di miliardi di persone che la adoperano, con pochissima consapevolezza del suo funzionamento, contando sul fatto che si presenta con la facilità di una chat. È una tecnologia che si presta all’inganno dell’interlocutore, perché simula in modo sofisticato alcuni processi del cervello umano. In questo quadro il confine tra vero e falso è sempre più sottile».
Sentiamo parlare di guerra ibrida e minacce ibride, che cosa le distingue?
«Sono due gradi dello stesso fenomeno. Parliamo di contesti di guerra, di tensioni geopolitiche, ma anche di guerra non dichiarata, in cui non vengono usate armi tradizionali ma in cui si utilizza la manipolazione delle informazioni come strumento per alterare gli equilibri democratici, per portare caos, per fare paura ai cittadini e condizionarne le scelte. L’esperienza ci dice che vicino alle tornate elettorali i cyberattacchi si moltiplicano. Questo meccanismo ha origini storicamente lontane, ma l’intelligenza artificiale generativa ne ha amplificata a dismisura la scala».
In che modo?
«Ha reso facile a partire da una singola notizia falsa inondare il mondo di notizie false ma credibili, personalizzate sull’interlocutore, da un lato abbassando di molto le competenze tecniche necessarie per compiere crimini informatici, dall’altro rendendo molto più difficile al bersaglio distinguere tra vero, verosimile e falso. Nei tribunali americani si parla di “vantaggio del bugiardo”, nel senso che chi produce il falso costringe chi dà informazioni vere a provare ogni volta di dire la verità».
Qual è il rischio di queste minacce, in cui non è immediato distinguere a monte tra la strategia di organizzazioni sofisticate e l’improvvisazione di burloni solitari?
«La confusione, e il fatto che quando il falso allarme diventa quotidiano, si rischia l’assuefazione e, dopo, la sottovalutazione di una eventuale minaccia vera che possa arrivare a seguito».
Il fatto che quasi tutto nelle nostre case, nelle nostre industrie, abbia un chip, dal frigorifero all’automobile, rende il nostro mondo più vulnerabile?
«Sì, perché per mettere in crisi il sistema di refrigerazione di una catena di supermercati non è più necessario attaccarne direttamente l’infrastruttura, basta danneggiarne da remoto il programma che ne regola orari e temperature: nel nostro mondo proteggere il software è più importante che proteggere l’hardware».
Come ci si difende da tutto questo?
«Cambiando radicalmente la mentalità della cybersicurezza: non si tratta più di prevenire l’attacco, sappiamo che verrà, ma di rendere i sistemi resilienti: la domanda non è più che cosa possiamo fare per non essere attaccati, ma quanto siamo pronti nelle prime 24 ore dopo un incidente a reagire, a mitigare il danno, a contattare le persone giuste, ad attivare un sistema ordinato di gestione».
Quanto è difficile capire da dove venga realmente un attacco? «L'attribution di un attacco, cioè l'identificare correttamente se quel drone viene veramente da un paese o da un altro, se quell'attacco ha una matrice o un’altra è diventato complicatissimo. Non ci sono confini, l'Italia può essere colpita da un gruppo di criminali informatici che è in Australia e che passa attraverso l'Argentina per poi transitare attraverso l’Irlanda, e però magari sono pagati e motivati da uno stato asiatico. C'è la possibilità di attaccare a distanza qualsiasi realtà da qualsiasi parte del mondo».
Il problema è che il diritto, non solo penale ma in particolare penale, quando deve contrastare un crimine o anche quando deve prevenirlo vive di competenza territoriale e quindi di confini. Quali strumenti ha il diritto per fronteggiare una minaccia così globale e territorialmente evanescente?
«Il diritto da solo non basta, il quadro andrebbe affrontato con tre elementi, ognuno dei quali copre il 33%: il diritto, l’educazione, la responsabilità delle piattaforme. Il diritto comunque deve prevedere fattispecie per contrastare elementi che mettono in crisi lo Stato democratico, pur con la lentezza che ha nel rincorrere fenomeni tecnologici e con i limiti della competenza territoriale. Un 33%, però del contrasto viene dall'educazione delle persone, la cosiddetta awareness, ossia la consapevolezza. Ci vorrebbe un'educazione a livello globale, che coinvolga le scuole, le aziende, gli enti pubblici per rendere più sicuro il quadro. E l'altro 33% dovrebbe riguardare le piattaforme e le società tecnologiche, cui si dovrebbe poter chiedere responsabilità, rimozione dei contenuti, controllo delle conversazioni di odio, per cui se non collaborano le piattaforme, se non collaborano le persone diciamo nell'uso delle tecnologie e il diritto fa quello che può».
Quanto è realistico convincere piattaforme che sono appunto imprese private interessate al segreto industriale e spesso appoggiate in contesti dove il mercato è il più possibile libero da vincoli giuridici?
«È un problema estremamente complesso, tanto più che negli ultimi anni, sulle circola un quantitativo di contenuti falsi, di disinformazione, elevato quanto mai prima, questo vuol dire che nonostante gli sforzi della normativa europea, sembra proprio che le grandi piattaforme si siano deresponsabilizzate completamente e stiano inseguendo il marketing, cioè il profitto, in base all'idea che qualsiasi contenuto, anche controverso o pericoloso, è benvenuto se serve ad aumentare l’engagement».
Chi dovrebbe occuparsi dell’educazione?
«Famiglie, scuole, imprese, enti pubblici. Ognuno di questi quattro ambiti però sta fallendo l'attività di sensibilizzazione. Partiamo dalle famiglie. Abbiamo in Italia, secondo i dati dell'Istat, casi in cui il primo smartphone viene maneggiato già a 5-6 anni. In prima media praticamente tutti ne hanno uno con intelligenza artificiale. Milioni di bambini tra i 6 anni e i 14, che non potrebbero essere sui social perché la lo vieta la legge, ci vanno perché non sono per niente controllati dalle loro famiglie nell'utilizzo di questi sistemi. E questo accade perché le famiglie non sono presenti, perché non conoscono questi strumenti o perché i genitori li usano peggio dei figli. A scuola si parla da anni di unire all'educazione civica, l'educazione tecnologica e la cybersecurity, ma per mancanza di fondi e di competenze non c'è mai stato un piano di formazione dalle primarie, alle superiori su questi temi. In grandi aziende che hanno un po' di budget per la formazione, anche per garantire la sicurezza interna, qualcosa si fa su phishing (sistema di truffe che punta a spaventare l’utente via mail o via chat con un messaggio falso, per esempio facendogli credere di aver perso soldi, al fine di indurlo a cliccare su un link attraverso il quale carpirgli dati sensibili, ndr), cybersecurity o altro, ma non abbastanza. Il settore pubblico invece è molto vulnerabile agli attacchi informatici, perché non c’è mai stato un piano di formazione sistematico. Il Paese si ritiene avanzato tecnologicamente, ma solo perché abbiamo un altissimo numero di smartphone pro capite, ma un conto è dare in mano a tutti, dai 5 ai 90 anni, una tecnologia altro è dare le competenze e il livello di sicurezza per utilizzarla. È qui la vulnerabilità diffusa della nostra società»