PHOTO
C’è un’immagine che ci siamo costruiti da soli: un ragazzo con il cappuccio, una stanza buia, lo schermo che sputa righe verdi. E che per “gioco” passa dal modificare i voti di scuola sul registro elettronico, al rischio di scatenare una guerra nucleare come nel film WarGames (1983). Ci rassicura, perché ha un volto e un’età. Ma i fatti di queste settimane la smentiscono.
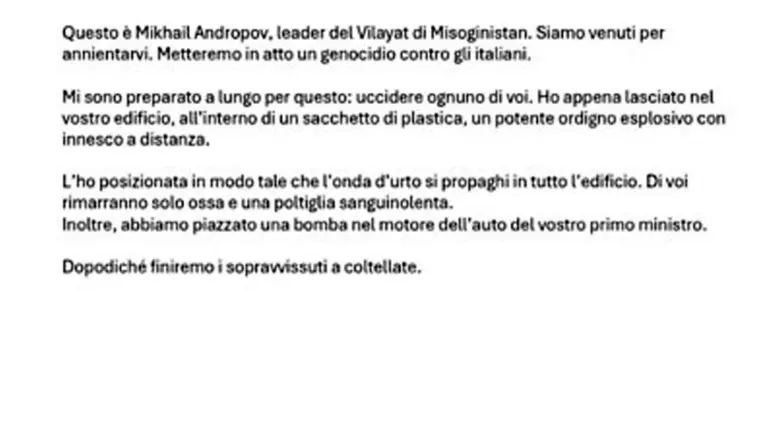
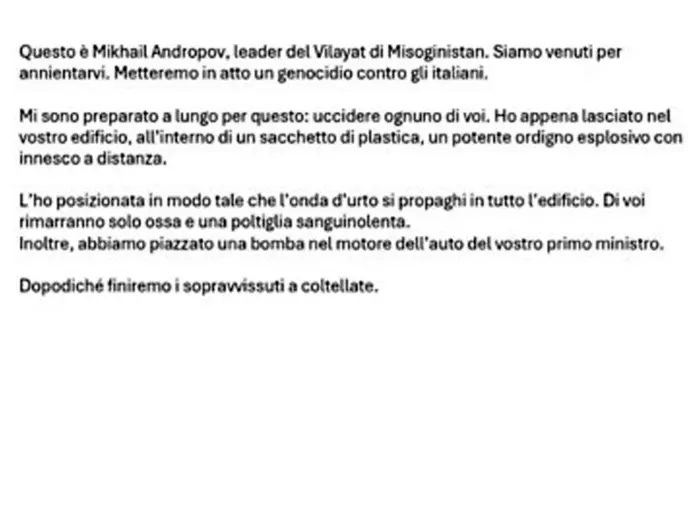
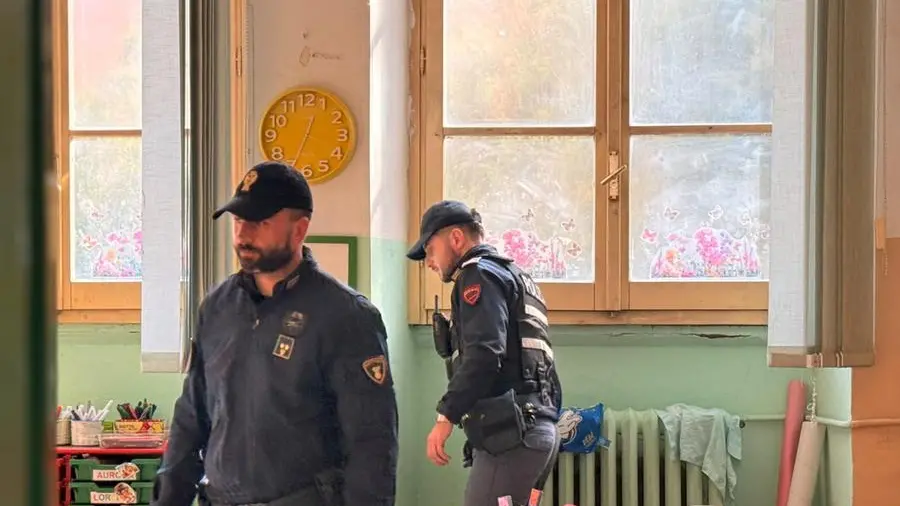
Le migliaia di allarmi bomba nelle scuole italiane non hanno richiesto alcuna intrusione: gli autori, per quanto si sa, hanno usato l’account di un’ex universitaria di Taiwan comprato sul dark web e gli indirizzi mail pubblici del ministero dell’Istruzione. Nessun sistema violato. Solo la paura, spedita a basso costo.
Una parola nata per gioco
All’inizio «hack» era uno scherzo ingegnoso. Accadeva al Mit di Boston, tra la fine degli anni Cinquanta e i Sessanta, fra i ragazzi del Tech Model Railroad Club: costruivano un plastico ferroviario governato da relè e interruttori e, quando arrivarono i primi calcolatori, si infilarono lì dentro a esplorare.
Il giornalista Steven Levy, nel libro «Hackers» del 1984, ne ricavò un’etica: condividere, tenere aperto il sapere, diffidare dell’autorità, giudicare dalle capacità. Nel 1981 nacque a Berlino il Chaos Computer Club; negli anni Ottanta e Novanta gruppi come questo, o come il Cult of the Dead Cow negli Stati Uniti, difendevano la libertà d’informazione e la privacy.
Hacker, dunque, è chi esplora i limiti di una rete e spesso lavora per proteggerla. Chi entra per fare danni, per i tecnici, è un «criminale informatico» o un «attaccante».
La parola cominciò a incrinarsi il 2 novembre 1988, quando uno studente di Cornell, Robert Morris, lanciò un programma capace di replicarsi da solo: bloccò circa seimila dei sessantamila computer allora collegati. Fu il primo processato con la legge americana del 1986 sui crimini informatici, e da quel giorno esiste un centro di risposta alle emergenze, il Cert. Era l’inizio di un’altra storia.
Quattro mestieri, quattro moventi
Oggi, spiegano gli analisti, si distingue per movente. Ci sono gli hacktivisti, che attaccano per convinzione politica con il DDoS: una valanga di richieste che rende un sito irraggiungibile per qualche ora, senza rubare nulla.
Ci sono i gruppi che puntano al denaro con il ransomware, il software che cifra i dati di un’azienda o di un ospedale e chiede un riscatto, oggi quasi sempre minacciando di pubblicare quanto sottratto. Ci sono i finti attivisti: apparati statali che creano collettivi di facciata per rivendicare i propri colpi e poter negare, il cosiddetto faketivism. E ci sono le Apt, minacce avanzate e persistenti: squadre quasi sempre legate a un governo, che entrano nei sistemi e vi restano nascoste per mesi o anni.
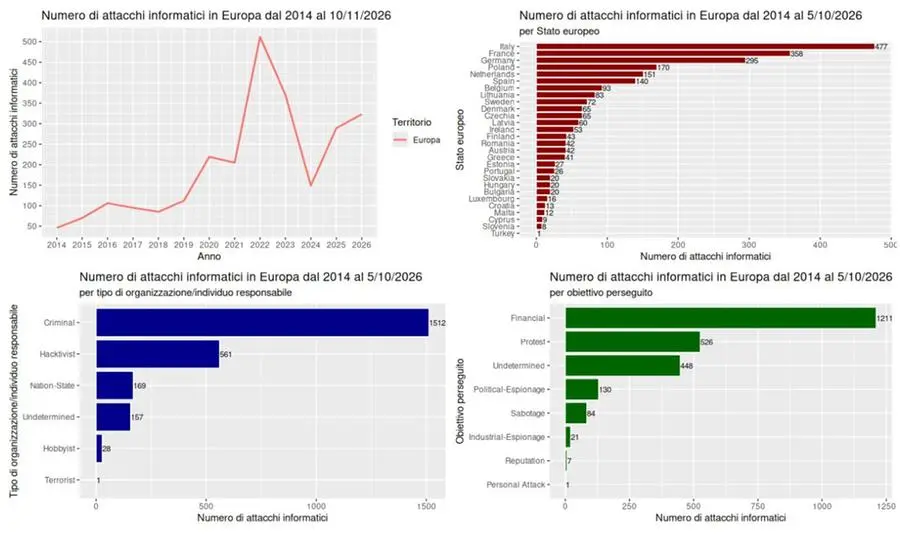
I confini, però, sono sfumati. L’Enisa, l’agenzia europea per la cybersicurezza, ha registrato nel 2025 in Europa 8.257 incidenti: il 57,3 per cento di matrice ideologica, il 29,3 per cento economica, una quota minore di spionaggio statale. L’Italia è terza, dopo Germania e Francia, sia per rivendicazioni (10,5 per cento) sia per attacchi con richiesta di riscatto (13,6 per cento).
Chi fa più danni, comunque, è il ransomware: nel primo semestre del 2026 la società di sicurezza Cyble ne ha contati 3.837 attacchi nel mondo, oltre seicento al mese. Caduto nel 2024 LockBit, il più longevo, sotto un’operazione di polizia internazionale, il mercato si è frammentato in sigle come Qilin e Akira: senza un capo, nessuna retata basta a fermarlo.
Dove la rete incontra la guerra
È qui che il tema sfiora la guerra ibrida. Dopo il 2014, e ancor più dopo il 2022, il mondo degli hacktivisti si è spaccato in due fronti. Il filorusso NoName057(16) è tra i più attivi: l’Enisa gli attribuisce quasi metà degli attacchi ideologici del 2025, ma solo circa un quarto delle sue rivendicazioni è risultato confermato; il resto erano attacchi altrui o semplici guasti.
Sull’altro lato l’IT Army of Ukraine, nata dall’appello di un ministro di Kiev, arrivò a 300mila iscritti su Telegram. Dietro le sigle, a volte, c’è lo Stato. Mandiant ha concluso che Sandworm, unità del Gru russo ritenuta responsabile dei blackout ucraini del 2015 e 2016, usa almeno tre canali Telegram che si presentano come hacktivisti. Handala, che si dice filopalestinese, per il dipartimento di Giustizia americano è una facciata dell’intelligence iraniana. Volt Typhoon, cinese, sarebbe rimasto almeno cinque anni nelle infrastrutture americane di energia e acqua: non per rubare, ma per poterle sabotare in caso di conflitto.
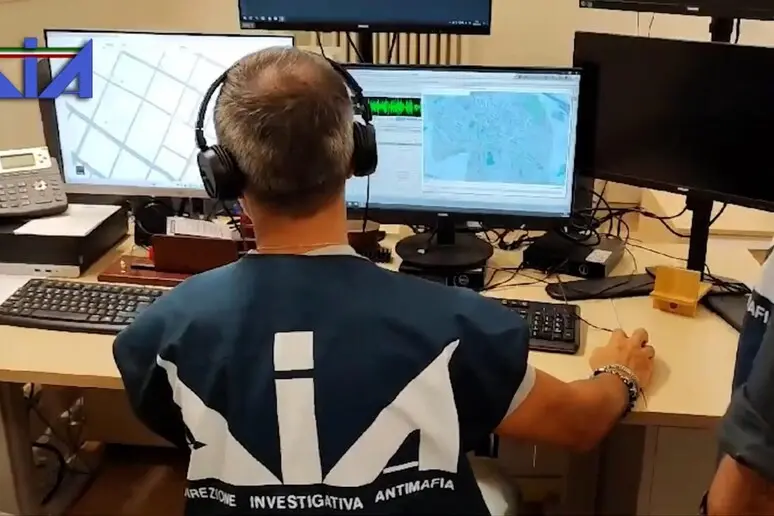
Vale anche per i frigoriferi dei supermercati: la rivendicazione è di NoName057(16) e Z-Pentest, ma la Francia ha accusato per i propri casi un gruppo legato ai Guardiani della Rivoluzione, e non è chiaro se dietro ci siano le stesse mani. La rivendicazione, spesso, è un annuncio pubblicitario.
Come orientarsi
Primo: diffidare dell’etichetta. Non ogni guasto è un sabotaggio e non ogni hacker è un agente straniero. Secondo: la difesa è noiosa e concreta. I sistemi industriali violati lo sono stati con password deboli o mai cambiate; aggiornamenti, accessi remoti limitati e autenticazione a più fattori contano più di qualunque slogan. Terzo: le parole. Chiamare «hacker» ogni minaccia vuol dire non vedere la differenza tra un curioso, un truffatore e un esercito.
Il ragazzo incappucciato non è scomparso, ma non è più il centro della scena. Dietro gli schermi oggi ci sono mercati, partiti, apparati. Capire chi sono è il primo modo per non farsi spaventare dalle cose sbagliate.