PHOTO
Una guerra può entrare nella vita quotidiana senza passare da una frontiera e senza essere annunciata da un discorso solenne. Può cominciare con un aeroporto costretto a fermarsi per una minaccia che si rivelerà falsa, con il sistema informatico di un’azienda che smette di funzionare, con un drone che si avvicina a un’infrastruttura strategica. Oppure con una notizia costruita per far litigare una comunità, insinuare il sospetto, convincere i cittadini che le istituzioni non siano più in grado di proteggerli.
È in questo spazio, dove la pace non è più del tutto pace ma non è ancora guerra dichiarata, che si colloca la cosiddetta guerra ibrida. Un’espressione diventata familiare dopo l’invasione russa dell’Ucraina e tornata nelle cronache europee con gli allarmi bomba, i sabotaggi sospetti, gli attacchi informatici e le incursioni di droni. Ma che cosa significa davvero? E soprattutto: quando è corretto usarla?
Che cosa significa «guerra ibrida»
La parola «ibrida» indica l’unione di elementi diversi. Applicata ai conflitti, descrive l’impiego combinato di strumenti militari e non militari, visibili e clandestini, per indebolire un avversario. Non si combatte soltanto con carri armati, missili e soldati: si può colpire anche la rete elettrica, bloccare un servizio essenziale, sabotare un’infrastruttura, manipolare il dibattito pubblico, esercitare pressioni economiche o favorire dall’esterno divisioni politiche e sociali.
Non esiste, però, una definizione universalmente condivisa e immutabile. L’Unione europea preferisce parlare spesso di «minacce ibride» e le descrive come attività dannose, pianificate e coordinate, che possono combinare manipolazione delle informazioni, attacchi informatici, coercizione economica, manovre politiche occulte, diplomazia aggressiva e minacce militari. La Nato, quando parla di guerra ibrida, insiste sull’uso congiunto di mezzi militari e non militari, pubblici e segreti, per confondere il confine tra pace e guerra e destabilizzare le società.
La distinzione non è soltanto terminologica. In senso più rigoroso, alcuni studiosi riservano l’espressione «guerra ibrida» ai conflitti in cui alle operazioni non convenzionali si affiancano anche combattimenti armati. Nel linguaggio politico e giornalistico, invece, la formula viene spesso usata in modo più ampio, per indicare anche campagne ostili condotte sotto la soglia di una guerra aperta. Per essere precisi, dunque, è utile parlare di «minaccia ibrida» quando non è in corso un conflitto armato diretto e di «guerra ibrida» quando le diverse forme di attacco si intrecciano a operazioni militari.
Il fenomeno non è nato con Internet. Propaganda, spionaggio, sabotaggio, pressioni commerciali e sostegno a gruppi locali sono strumenti antichi quanto la guerra. La novità è la loro integrazione, resa più rapida e meno costosa dalle tecnologie digitali e dalla dipendenza delle società moderne da reti interconnesse. Un attacco informatico può raggiungere in pochi secondi sistemi lontani; un contenuto manipolato può circolare in più Paesi prima che qualcuno ne verifichi l’origine; un’azione compiuta da un gruppo apparentemente privato può essere difficile da ricondurre a uno Stato.
I diversi strumenti: non solo hacker e notizie false
La guerra ibrida non ha un’unica arma. È proprio la combinazione a renderla insidiosa. Gli strumenti più ricorrenti sono diversi e possono essere usati insieme:
• Cyberattacchi. Intrusioni nei sistemi informatici di ministeri, aziende, ospedali, banche, reti energetiche e trasporti. L’obiettivo può essere rubare dati, bloccare un servizio, chiedere un riscatto o creare un danno strategico. Non ogni attacco hacker è però un atto di guerra: il movente, la regia e il contesto devono essere accertati.
• Disinformazione e propaganda. Si diffondono notizie false o deformate, immagini manipolate, video creati con l’intelligenza artificiale, profili falsi e messaggi ripetuti da reti coordinate. È utile distinguere la disinformazione, diffusa intenzionalmente per manipolare, dalla misinformazione, cioè un contenuto falso o impreciso condiviso senza un intento malevolo. Lo scopo non è sempre convincere tutti di una singola versione dei fatti: a volte basta rendere tutto poco credibile, alimentare la confusione, esasperare le contrapposizioni e far perdere fiducia nelle fonti attendibili.
• Sabotaggi e azioni clandestine. Possono prendere di mira ferrovie, aeroporti, cavi sottomarini, reti di telecomunicazione, depositi, impianti industriali o infrastrutture energetiche. A compierli possono essere agenti, gruppi irregolari, criminali reclutati o persone che agiscono per conto di altri, talvolta senza conoscere l’intera catena di comando.
• Pressioni economiche e politiche. La dipendenza da una fornitura energetica, da una materia prima o da un passaggio commerciale può diventare uno strumento di ricatto. Allo stesso modo, finanziamenti opachi, fughe selettive di informazioni, operazioni di influenza e campagne costruite per orientare il dibattito possono condizionare le decisioni pubbliche.
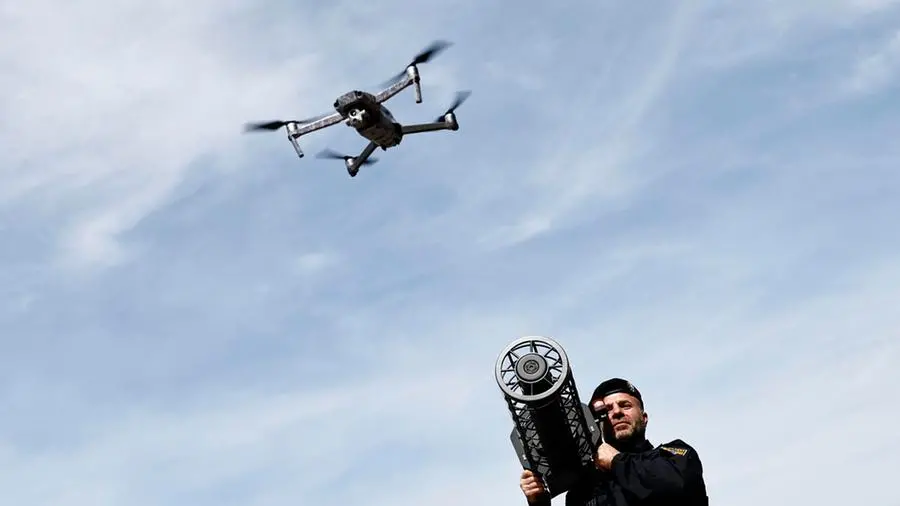
• Minacce e provocazioni militari. Droni, sconfinamenti, esercitazioni dimostrative, presenza di forze irregolari o incidenti deliberatamente ambigui possono servire a misurare la reazione di un Paese, creare allarme e mettere alla prova la tenuta delle sue istituzioni.
Il risultato cercato non è necessariamente la conquista di un territorio. Può essere più limitato, ma comunque strategico: rallentare i soccorsi, interrompere un servizio, aumentare i costi per lo Stato, rendere più difficile una scelta politica, spingere una società a dubitare di sé. La vittoria, in questa logica, può consistere nel rendere l’avversario più fragile senza affrontarlo in uno scontro militare aperto.
La zona grigia: perché è difficile capire chi attacca
La difficoltà maggiore è spesso l’attribuzione. Un messaggio anonimo, un accesso informatico o un drone non portano necessariamente una firma leggibile. Chi organizza un’operazione può servirsi di intermediari, gruppi di hacker che si dichiarano indipendenti, società di comodo, criminali comuni o reti di account costruite per nascondere la provenienza dei contenuti. È la cosiddetta «negabilità plausibile»: chi beneficia dell’azione può negare di averla ordinata.
Per questo gli investigatori incrociano tracce tecniche, modalità operative, obiettivi colpiti, tempi, infrastrutture digitali, testimonianze e informazioni di intelligence. La somiglianza con un attacco precedente è un indizio, non una prova sufficiente. Anche una rivendicazione pubblicata online può essere falsa, opportunistica o deliberatamente costruita per depistare.
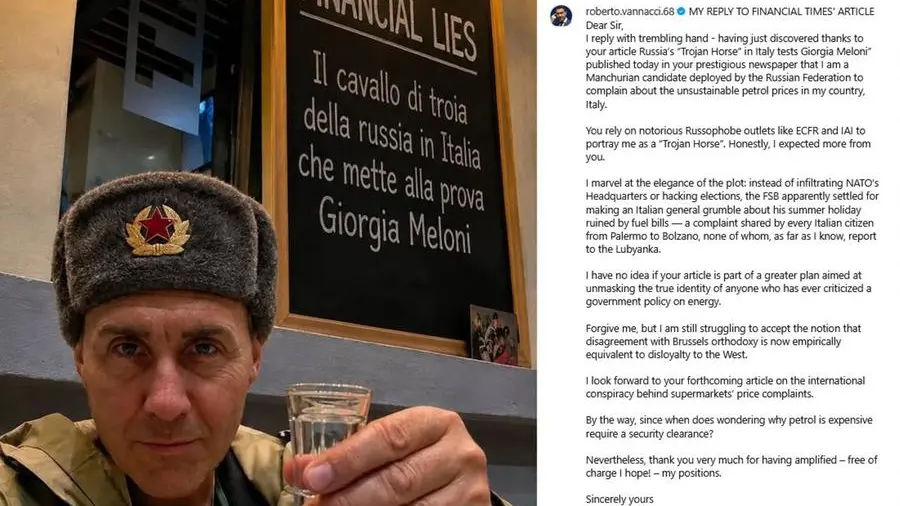
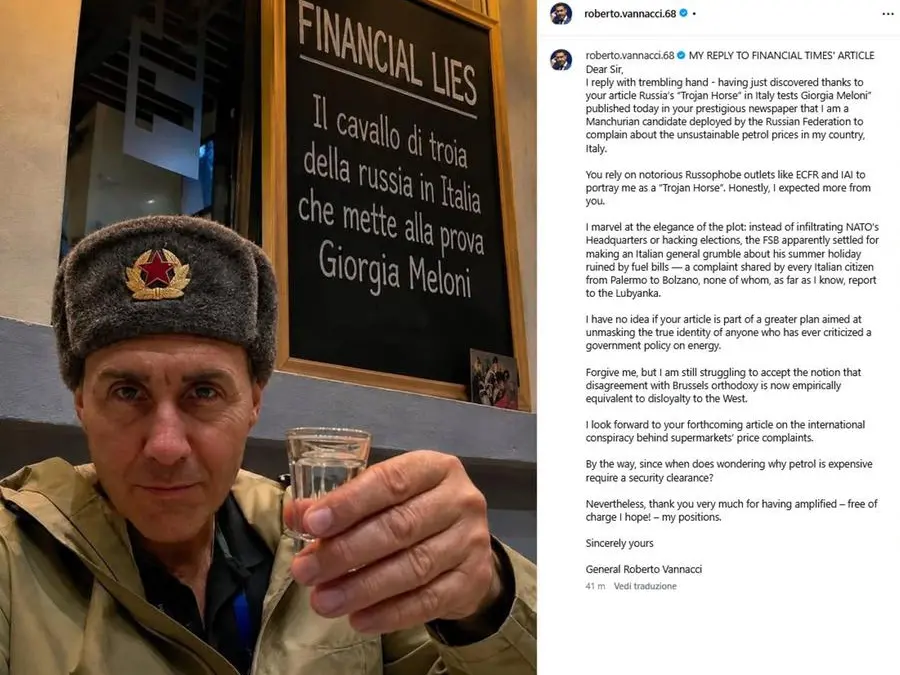
Il rapporto del Servizio europeo per l’azione esterna sulle minacce di manipolazione informativa, pubblicato nel marzo 2026 e riferito al 2025, rende visibile questa difficoltà. L’istituzione ha rilevato e analizzato 540 incidenti nel mondo: il 29 per cento è stato attribuito alla Russia, il 6 per cento alla Cina, mentre il 65 per cento è rimasto senza attribuzione definitiva, pur presentando indicatori di coordinamento con infrastrutture informative legate a Mosca o Pechino. Il rapporto censisce inoltre 11 episodi che hanno preso di mira l’Italia. Sono numeri riferiti alla manipolazione e all’interferenza informativa monitorate dal Servizio europeo, non al totale delle minacce ibride né a tutti gli attacchi subiti dai singoli Paesi.
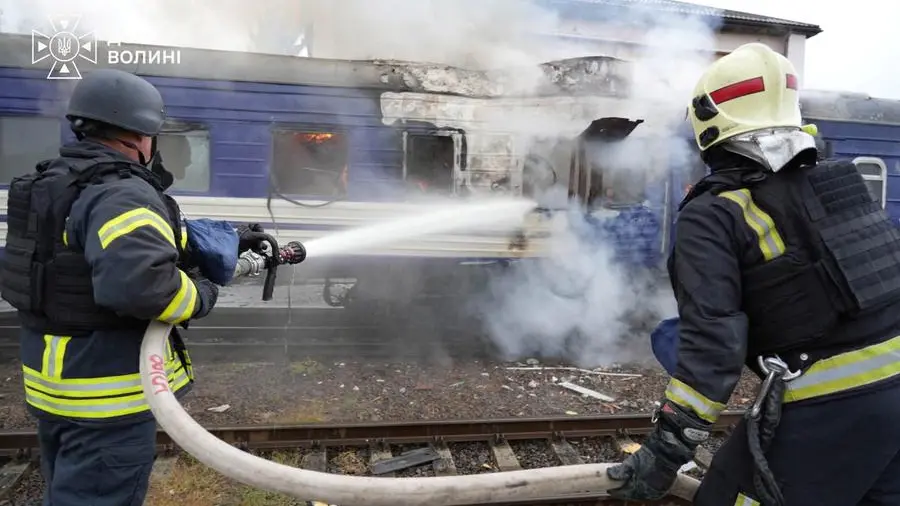
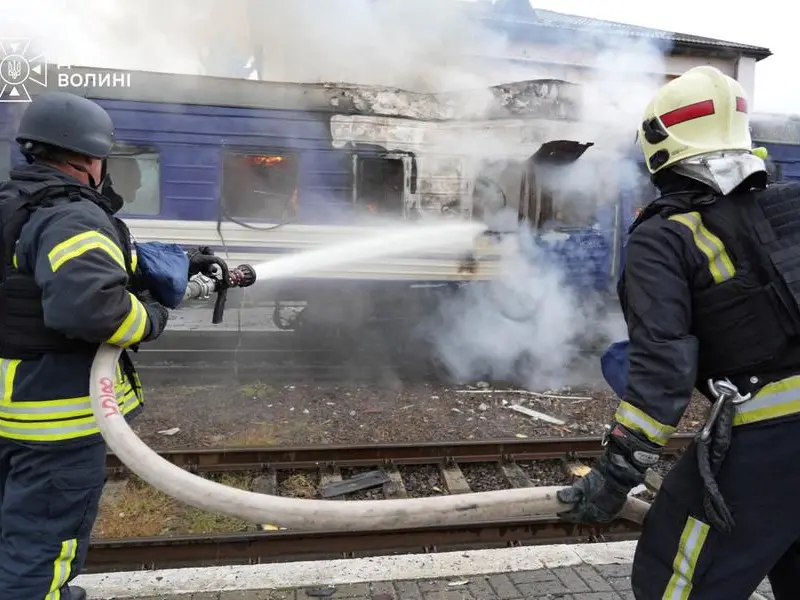
La zona grigia è anche politica. Una posizione favorevole a negoziati con Mosca, una critica agli aiuti militari a Kyiv o la condivisione di una tesi sostenuta dal Cremlino non dimostrano, da sole, un rapporto di dipendenza o una regia straniera. Le opinioni si discutono e si giudicano nel merito; l’interferenza occulta richiede prove di coordinamento, finanziamento o direzione. Confondere i due piani significa trasformare un tema di sicurezza in un’arma polemica.
Russia e Ucraina: il laboratorio del conflitto contemporaneo
La guerra tra Russia e Ucraina è uno degli esempi più citati perché l’azione militare si è intrecciata, fin dalle sue fasi iniziali, con strumenti politici, informativi, informatici ed economici. Nel 2014, con l’annessione della Crimea e l’apertura del conflitto nel Donbas, alla presenza di forze senza insegne e di gruppi locali si accompagnarono operazioni di propaganda e disinformazione. Negli anni successivi furono documentati anche attacchi informatici contro infrastrutture ucraine.
Nel dicembre 2015 un’operazione informatica contro la rete elettrica ucraina provocò interruzioni di corrente per centinaia di migliaia di utenti. La campagna è stata collegata al gruppo Sandworm, associato da analisti di sicurezza a strutture russe. È un esempio concreto di come un attacco digitale possa produrre effetti fisici: non un computer fuori uso, ma case senza elettricità e servizi da ripristinare.
Con l’invasione su vasta scala del 24 febbraio 2022, la guerra convenzionale è tornata in primo piano: carri armati, artiglieria, missili, trincee e città distrutte. Ma non ha cancellato il fronte ibrido. Le operazioni militari hanno continuato ad accompagnarsi a campagne informative, attacchi informatici, pressioni sulle forniture, sabotaggi e tentativi di influenzare il sostegno internazionale. È la compresenza dei diversi strumenti, non la sostituzione delle armi con Internet, a spiegare il carattere ibrido del conflitto.
L’Europa sotto pressione: droni, infrastrutture e allarmi
Negli ultimi anni diversi Paesi europei hanno denunciato episodi di sabotaggio, interferenze elettroniche, incursioni di droni e attacchi informatici. I Paesi baltici, che condividono con la Russia una lunga frontiera o si affacciano sul Baltico, investono da tempo nella preparazione della popolazione, nella protezione delle infrastrutture e nella capacità di continuare a garantire i servizi essenziali durante un’emergenza. Non si tratta di vivere in una mobilitazione permanente, ma di considerare la resilienza civile una componente della sicurezza nazionale.
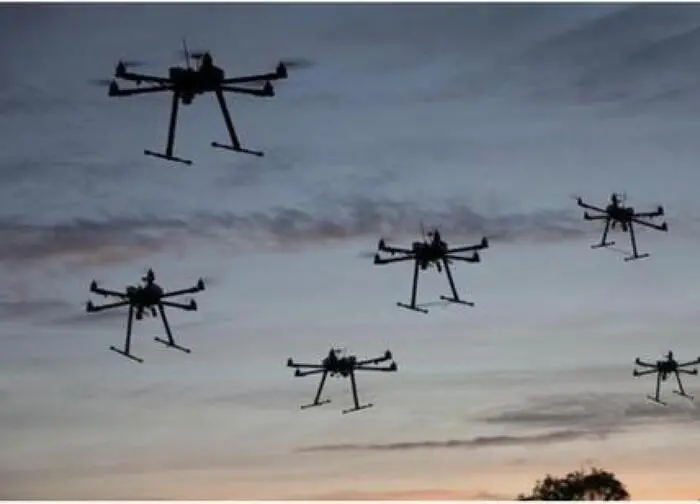
Un caso recente è quello dell’aeroporto di Lipsia-Halle, in Germania. Tra il 4 e il 5 agosto 2026 un drone ha superato le barriere dello scalo e ha urtato l’ala di un aereo in fase di atterraggio; poco dopo, un altro cargo in avvicinamento è entrato in collisione con un oggetto volante, ritenuto anch’esso un drone. Nelle settimane successive gli investigatori hanno recuperato un ordigno e attrezzature per il pilotaggio a distanza. Il 1° settembre il Governo tedesco ha attribuito alla Russia la responsabilità del tentato attacco, dichiarando di basarsi sulle indagini di polizia, sulle modalità operative e sulle informazioni dei servizi. Berlino ha precisato, tuttavia, che i procedimenti penali non erano ancora conclusi. È una distinzione importante: l’attribuzione politica e d’intelligence di uno Stato non coincide automaticamente con una sentenza giudiziaria.
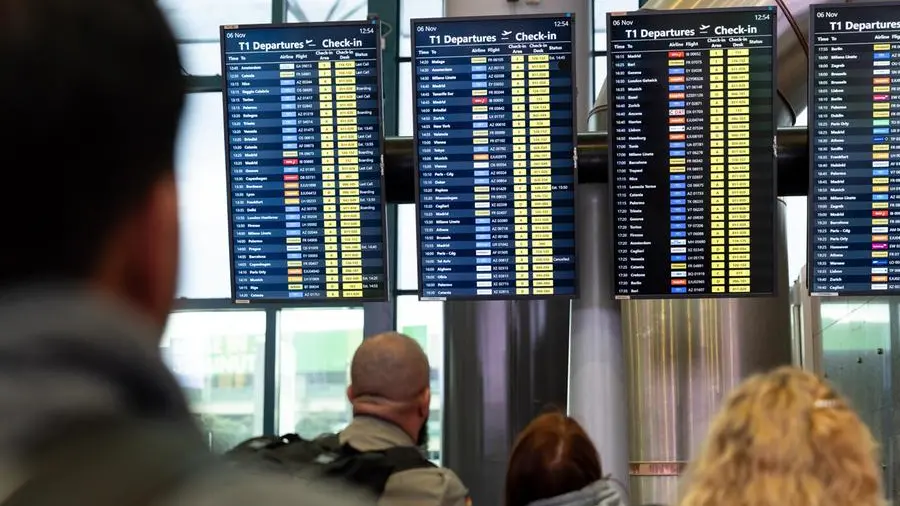
Ancora più difficile è leggere l’ondata di falsi allarmi bomba che, nei primi giorni di novembre, ha coinvolto numerosi voli europei, compresi collegamenti da e per l’Italia. Gli aerei sono stati dirottati, ispezionati o scortati da caccia; le verifiche non hanno trovato esplosivi. Le autorità europee hanno definito le minacce «maligne» e hanno attivato un sistema di condivisione delle informazioni sulla sicurezza aerea. Ma, al 10 novembre, gli investigatori non avevano stabilito pubblicamente che tutti gli episodi fossero collegati tra loro né chi li avesse organizzati. L’ipotesi di una campagna di destabilizzazione è oggetto di attenzione; non è corretto trasformarla in un’attribuzione già dimostrata.
I casi italiani: dai supermercati al dark web
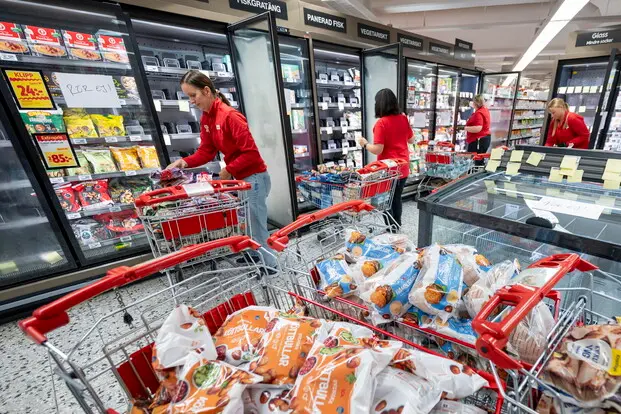
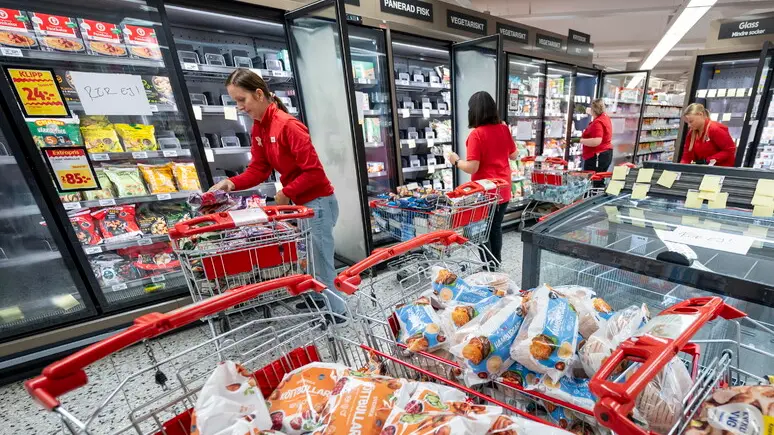
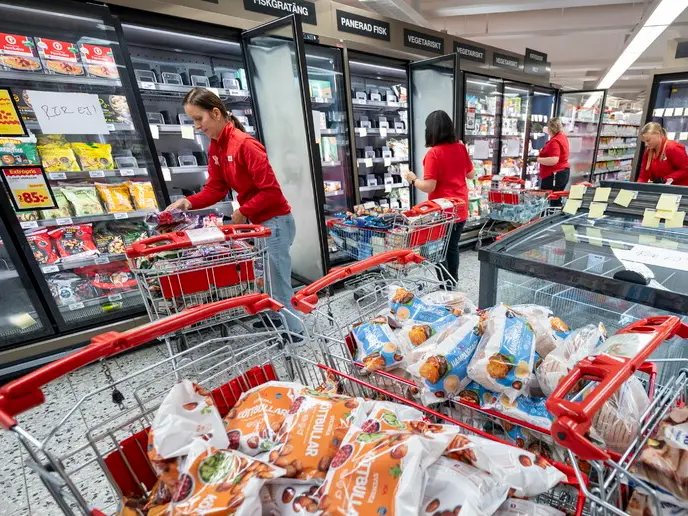
Anche l’Italia è entrata in questa geografia di vulnerabilità. Nella notte tra il 2 e il 3 novembre 2026, sistemi di refrigerazione di alcuni supermercati siciliani sono stati colpiti da un attacco informatico. A Catania e Palermo, tra gli altri centri coinvolti, il malfunzionamento dei software ha fatto salire la temperatura di congelatori e banchi frigo, costringendo i gestori a eliminare prodotti alimentari. Secondo le prime ricostruzioni, l’ondata ha interessato anche esercizi e aziende in altri Paesi europei.
Il Governo italiano ha parlato di un impatto limitato sul territorio nazionale: pochi punti vendita rispetto alle migliaia presenti nel Paese e nessun rischio per la salute pubblica emerso in relazione allo scongelamento dei prodotti. Le verifiche hanno indicato come vulnerabili alcuni impianti con sistemi obsoleti, interfacce esposte direttamente a Internet e meccanismi di autenticazione insufficienti. È un promemoria concreto: la sicurezza nazionale passa anche da apparati industriali che, fino a ieri, sembravano lontani dalla geopolitica.
Attenzione, però, a non sovrapporre episodi distinti. Il 9 novembre la Francia ha attribuito ai Guardiani della Rivoluzione iraniani una precedente campagna di attacchi ai sistemi di refrigerazione di esercizi commerciali francesi, avvenuta in ottobre. Parigi ha parlato di centinaia di siti colpiti e annunciato l’intenzione di promuovere sanzioni europee. Le autorità francesi hanno descritto anche una nuova ondata di attacchi, senza però attribuirla pubblicamente allo stesso soggetto. Non ci sono, al momento, elementi pubblici sufficienti per sostenere che gli attacchi italiani di inizio novembre siano stati diretti dall’Iran, dalla Russia o da un’unica regia comune.
Un’altra vicenda riguarda i dati personali del ministro degli Esteri Antonio Tajani, diffusi sul dark web insieme a richieste di informazioni su di lui e su altre figure istituzionali. La Farnesina ha confermato la pubblicazione dei dati e il 9 novembre la Procura di Roma ha aperto un’indagine, affidata agli specialisti del Centro nazionale anticrimine informatico. Le prime ricostruzioni hanno indicato come possibile responsabile il gruppo di hacker filorussi Noname057(16), ma l’inchiesta è in corso. Anche in questo caso è necessario distinguere la rivendicazione o l’ipotesi investigativa dall’accertamento definitivo.
Nei giorni degli allarmi bomba è stata inoltre segnalata un’intrusione informatica ai sistemi della società Bbt Se, incaricata della realizzazione del Tunnel di base del Brennero. Non sono state riferite conseguenze sull’operatività dell’azienda. È un episodio che richiama l’attenzione sulle infrastrutture strategiche: ferrovie, gallerie, porti, reti elettriche e telecomunicazioni sono nodi vitali perché collegano persone, merci ed economia.
Il quadro politico richiede la stessa cautela. La Russia conduce campagne di influenza e propaganda contro i Paesi occidentali: lo documentano le istituzioni europee e la Nato. Ma il fatto che un esponente politico italiano esprima posizioni vicine a quelle del Cremlino non dimostra automaticamente che agisca su ordine di Mosca.
Come ci si difende: istituzioni, imprese e cittadini
La risposta non può essere soltanto militare. Servono sistemi informatici aggiornati, reti separate per gli impianti industriali, controlli sugli accessi, copie di sicurezza dei dati e piani per continuare a erogare servizi anche quando una parte delle infrastrutture viene colpita. Per le istituzioni è decisiva la collaborazione tra intelligence, forze di polizia, autorità di cybersicurezza, protezione civile e gestori dei servizi essenziali. Le alleanze internazionali permettono di condividere rapidamente informazioni e di riconoscere schemi che, osservati in un singolo Paese, potrebbero sembrare episodi isolati.
Anche le imprese, grandi e piccole, hanno una responsabilità. Un impianto connesso alla rete non è più soltanto una macchina: è un possibile punto di ingresso. Aggiornare i software, cambiare le password predefinite, attivare l’autenticazione a più fattori, limitare gli accessi da remoto e formare il personale non sono adempimenti burocratici, ma misure di protezione del lavoro e dei servizi offerti ai cittadini.
Infine c’è il ruolo di ciascuno. Non condividere una notizia soltanto perché provoca rabbia o paura; controllare chi la pubblica, cercare conferme su più fonti affidabili, verificare se immagini e video siano autentici, non aprire allegati sospetti e non riutilizzare la stessa password per servizi diversi.
La guerra ibrida sfrutta le fragilità delle società aperte: la dipendenza dalla tecnologia, la velocità delle comunicazioni, le divisioni politiche, la sfiducia e la difficoltà di distinguere un fatto da una messinscena. Non ogni guasto è un sabotaggio, non ogni hacker è un agente straniero e non ogni notizia falsa è il prodotto di un governo. Ma quando azioni diverse vengono coordinate per indebolire un Paese, la minaccia diventa reale. La prima difesa, allora, è tenere insieme due atteggiamenti che sembrano opposti: non sottovalutare ciò che accade e non credere a tutto ciò che viene raccontato.